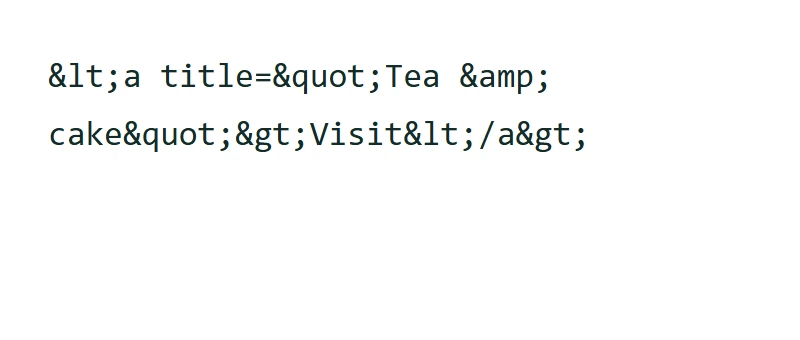

Palitan ang mga angle bracket, ampersand, at quotation mark ng kanilang HTML entity forms. Sundin ang eksaktong input at mga setting sa ibaba para kopyahin ang halimbawang ito. Buksan ang HTML Escape.
Ihanda ang source text
Buksan ang HTML Escape at piliin ang Isulat o i-paste ang text, o mag-upload ng suportadong UTF-8 text file. Ang pag-upload ay magbubukas ng editor; hindi nito pinapatakbo ang tool. Ang halimbawang ito ay gumagamit ng eksaktong source na ipinapakita sa paghahambing.
Maximum na input at resulta: 1 MB ng UTF-8 text, na may 1,048,576-character na limitasyon sa input. Ang mga lumalawak na transformation ay dapat ding magkasya sa limitasyon ng resulta.
Gamitin ang eksaktong halimbawa ng input
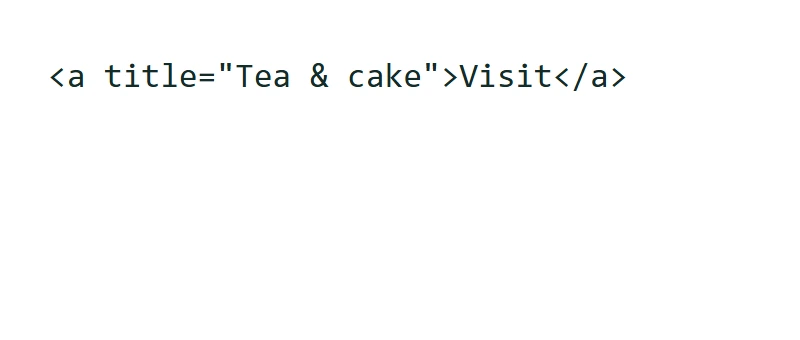
<a title="Tea & cake">Visit</a>
Ang operasyong ito sa text ay tumatakbo sa iyong browser; ang source at resulta nito ay hindi ipinapadala para sa conversion. Maaaring may maiwang draft sa tab na ito ng browser kapag available ang session storage. Inaalis ng Clear ang kasalukuyang draft; i-download ang mahahalagang gawa bago isara ang tab.
Suriin kung paano gumagana ang tool
Ang tool na ito ay walang dagdag na mga opsyon sa pag-transform na dapat i-set. Panatilihin ang source nang eksakto gaya ng ipinapakita para ikumpara ang resulta.
Ang mga ordinaryong titik at iba pang simbolo ay mananatiling hindi nagbabago. Kapaki-pakinabang ito kapag ang isang halimbawa ng markup ay dapat irepresenta bilang teksto. Ang mga umiiral na entity string ay naglalaman ng mga ampersand, kaya ang muling pag-escape sa mga ito ay nagdaragdag ng isa pang layer ng encoding. Gamitin ang HTML Unescape kapag kailangan mong baligtarin ang isang angkop na escaped string.
Ang halimbawa sa gabay na ito
Na-verify sa i2TEXT browser workflow noong Nobyembre 11, 2026.
- Input
- example.txt
- Output
- html-escape.txt
- Naka-save na resulta
- 57 bytes
I-apply at suriin ang resulta
Piliin ang HTML Escape kapag handa na ang input at mga setting. Sa naka-save na halimbawa, ang resulta ay nagsisimula sa: "<a title="Tea & cake">Visit</a>".
Ang pag-escape dito ay isang pagbabago ng teksto, hindi isang ganap na pagsusuri sa seguridad para sa isang webpage. Ang iba't ibang konteksto ng code, URL, at attribute ay maaaring mangailangan ng iba't ibang paghawak.
Suriin ang escaped markup sa monospaced na resulta at ihambing ang laki ng byte ng input at resulta UTF-8 sa Buod ng resulta. Sinusukat ng paghahambing ng byte ang representasyon ng teksto; hindi nito tinitiyak kung ligtas ang resulta para sa isang partikular na konteksto ng application.
Ipinapakita sa Buod ng resulta ang pagkakaiba ng mga nabago, hindi nabago, at walang lamang resulta. Ang hindi nabagong resulta ay nangangahulugang hindi binago ng napiling operasyon ang teksto; ang walang lamang resulta ay maaaring inaasahang kinalabasan ng pag-aalis o pag-extract. Buksan ang Ipakita ang mga espasyo at tab para ipakita ang mga espasyo bilang ·, mga tab bilang ⇥ at mga pagtatapos ng linya bilang ↵. Ang mga markang ito ay preview lamang; pinananatili ng kinopya at na-download na teksto ang aktwal na whitespace nito. Ipinapakita ng preview ng whitespace ang hanggang 12,000 Unicode code point. Hindi pinaikli ng limitasyong ito sa preview ang editable na resulta o ang TXT na pag-download nito.
I-save ang bersyon na sinuri mo
I-review ang kasalukuyang resulta, pagkatapos ay gamitin ang icon ng pag-download para i-save ang isang TXT file. Ang aktwal na download sa halimbawang ito ay pinangalanang html-escape.txt. Ginagamit ng pagkopya at pag-download ang kasalukuyang resulta, kaya gawin ang anumang huling pagbabago sa pagkakasulat bago i-save. Ang Magpatuloy sa ay maaaring magdala ng resulta sa isang compatible na susunod na tool, kung saan i-review mo ito bago patakbuhin ang isa pang operasyon.
Itinatago ng pag-edit sa resulta ang mga kalkuladong detalye hanggang sa patakbuhin mo muli ang tool. Ginagamit ng pagkopya at TXT pag-download ang na-edit na teksto; bumalik sa source at ilapat muli ang tool para i-update ang ulat.
example.txthtml-escape.txt
Mga karaniwang tanong
Anong mga setting ang nakagawa ng halimbawang ito?
Walang kinakailangang karagdagang mga setting ng pagbabago. Ang source at aktwal na output ay ipinapakita sa paghahambing.
Ano ang dapat kong suriin bago gamitin ang resulta?
Ang pag-escape dito ay isang pagbabago ng teksto, hindi isang ganap na pagsusuri sa seguridad para sa isang webpage. Ang iba't ibang konteksto ng code, URL, at attribute ay maaaring mangailangan ng iba't ibang paghawak.
Saan pinoproseso ang tekstong ito?
Ang operasyong ito sa text ay tumatakbo sa iyong browser; ang source at resulta nito ay hindi ipinapadala para sa conversion. Maaaring may maiwang draft sa tab na ito ng browser kapag available ang session storage. Inaalis ng Clear ang kasalukuyang draft; i-download ang mahahalagang gawa bago isara ang tab.
Subukan ang HTML Escape gamit ang sarili mong text.
Gamitin ang sarili mong source at suriin ang resulta bago ibahagi.